পিএইচপি ত্রুটি কী, বিশ্বের বহু ওয়েবসাইট একসঙ্গে বন্ধ হলো কেন
· Prothom Alo
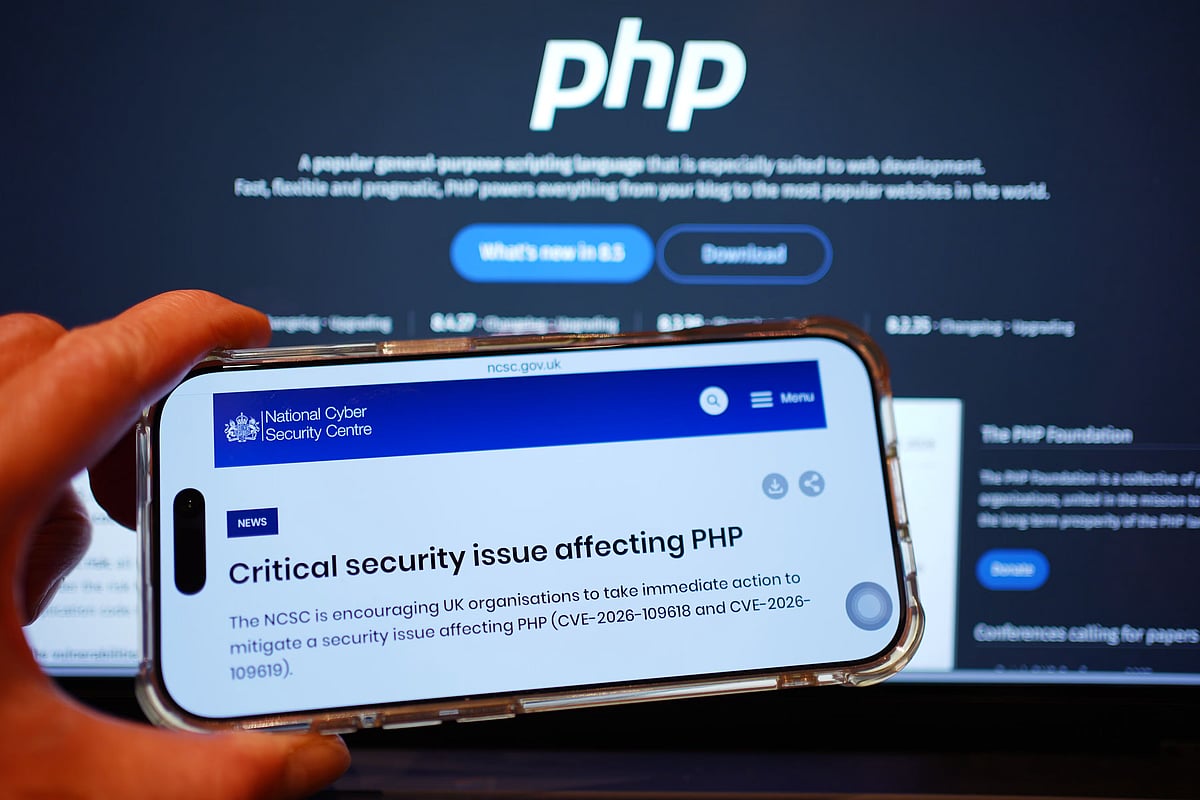
২১ অক্টোবর, বুধবার। বিশ্বের বিভিন্ন দেশের সরকারি ও বেসরকারি প্রতিষ্ঠানের ওয়েবসাইটে দেখা দিল অস্বাভাবিক অচলাবস্থা। বাংলাদেশসহ জার্মানি, ফ্রান্স, ফিনল্যান্ড, নেদারল্যান্ডস, বেলজিয়াম ও চেক প্রজাতন্ত্রের একাধিক সরকারি ওয়েবসাইট সাময়িকভাবে বন্ধ করে দেওয়া হলো। জাপানের বিভিন্ন সরকারি প্রতিষ্ঠান ও আর্থিক সংস্থাও কিছু অনলাইন সেবা সীমিত করল। যুক্তরাজ্যের বিবিসি বন্ধ রাখল কয়েকটি ওয়েব পোর্টাল। উইকিপিডিয়ার পরিচালনাকারী উইকিমিডিয়া ফাউন্ডেশনও নিরাপত্তার স্বার্থে নিজেদের কয়েকটি সিস্টেম সাময়িকভাবে নামিয়ে নিল। বাংলাদেশেও এর বাইরে রইলো না। নিরাপত্তা শঙ্কায় ভূমিসেবার সরকারি ওয়েবসাইটসহ বাংলাদেশ ব্যাংক, সরকারি ও বেসরকারি কয়েকটি ব্যাংক, বেসরকারি হাসপাতালসহ বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট ডাউন করে রাখা হলো। কোথাও পুরো ওয়েবসাইট বন্ধ, কোথাও কেবল কিছু সেবা বন্ধ রাখা হলো। এসবের পেছনে ছিল একটি অভিন্ন কারণ—পিএইচপি নামে বহুল ব্যবহৃত প্রোগ্রামিং ভাষার দুটি গুরুতর নিরাপত্তা ত্রুটি।
বিষয়টি এমন নয় যে হ্যাকাররা এর মধ্যেই এসব প্রতিষ্ঠানের সব ওয়েবসাইটে ঢুকে পড়েছিল। অনেক ক্ষেত্রেই ওয়েবসাইটগুলো সতর্কতামূলক ব্যবস্থা হিসেবে বন্ধ রাখা হয়েছিল। কারণ, ত্রুটি দুটির সুযোগ নিয়ে আক্রমণকারীরা চাইলে সার্ভারে নিজেদের কোড চালাতে পারত। পরিস্থিতির গুরুত্ব বিবেচনায় যুক্তরাষ্ট্রের ন্যাশনাল সিকিউরিটি এজেন্সি এবং যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টার দ্রুত নিরাপত্তা হালনাগাদের পরামর্শ দেয়। যেসব সিস্টেম দ্রুত নিরাপদ করা সম্ভব নয়, সেগুলো সাময়িকভাবে অফলাইনে রাখার সুপারিশও করা হয়।
Visit tr-sport.bond for more information.
কিন্তু একটি প্রোগ্রামিং ভাষার ত্রুটির কারণে এত প্রতিষ্ঠানের ওয়েবসাইট একসঙ্গে বন্ধ রাখতে হবে কেন? উত্তর লুকিয়ে আছে আধুনিক ইন্টারনেটের অবকাঠামোয়।
ইন্টারনেট আর্কাইভ: এক ট্রিলিয়ন ওয়েবসাইটের ডিজিটাল জাদুঘরঅনেক ক্ষেত্রেই ওয়েবসাইটগুলো সতর্কতামূলক ব্যবস্থা হিসেবে বন্ধ রাখা হয়েছিল। কারণ, ত্রুটি দুটির সুযোগ নিয়ে আক্রমণকারীরা চাইলে সার্ভারে নিজেদের কোড চালাতে পারত।
পিএইচপির পূর্ণরূপ PHP: Hypertext Preprocessor। নব্বইয়ের দশকে যাত্রা শুরু করা এই ওপেনসোর্স প্রোগ্রামিং ভাষা মূলত ওয়েব সার্ভারে কাজ করে। আমরা যখন কোনো ওয়েবসাইটে প্রবেশ করি, তখন সার্ভারের পিএইচপি কোড প্রয়োজনীয় তথ্য সংগ্রহ করে, ডেটাবেজের সঙ্গে যোগাযোগ করে এবং সেই তথ্যের ভিত্তিতে ওয়েবপেজ তৈরি করতে সাহায্য করে। ব্রাউজারে শেষ পর্যন্ত যে পেজটি দেখা যায়, তার পেছনে আমাদের অজান্তেই অনেক সময় পিএইচপির কাজ থাকে।
ওয়ার্ডপ্রেস, ড্রুপাল, জুমলা এবং উইকিপিডিয়ার পেছনে থাকা মিডিয়াউইকির মতো জনপ্রিয় প্ল্যাটফর্মগুলো পিএইচপির ওপর নির্ভরশীল। ক্লাউড নিরাপত্তা প্রতিষ্ঠান উইজের হিসাব অনুযায়ী, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট কোনো না কোনোভাবে এই ভাষা ব্যবহার করে। তবে ওয়েবসাইটের ব্যবহার ও পরিমাপের পদ্ধতি অনুযায়ী এই হিসাবের তারতম্য রয়েছে।
নব্বইয়ের দশকে যাত্রা শুরু করা ওপেনসোর্স প্রোগ্রামিং ভাষা পিএইচপি মূলত ওয়েব সার্ভারে কাজ করেযেমন নেটক্রাফটের সক্রিয় ওয়েবসাইটবিষয়ক জরিপে সংখ্যাটি প্রায় অর্ধেক। তবে হিসাব যা-ই হোক, পিএইচপি যে ইন্টারনেটের গুরুত্বপূর্ণ ভিত্তিগুলোর একটি, তাতে কোনো সন্দেহ নেই। এই ভিত্তির কোনো দুর্বলতা তাই অসংখ্য ওয়েবসাইটকে একসঙ্গে বিশাল ঝুঁকিতে ফেলতে পারে।
এবারের ত্রুটিগুলোকে একসঙ্গে বলা হচ্ছে ‘পিএইচপি-টু-শেল’। এগুলো মূলত পিএইচপির মূল ইঞ্জিনে থাকা মেমোরি ব্যবস্থাপনার সমস্যা। নিরাপত্তা ত্রুটি দুটি শনাক্ত করা হয়েছে CVE-2026-109618 ও CVE-2026-109619 নামে। দুটি ত্রুটিই গুরুতর হিসেবে চিহ্নিত; প্রতিটির নিরাপত্তা স্কোর CVSS v4.0 অনুযায়ী ৯.২।১০-এর মধ্যে ৯.২। অর্থাৎ মারাত্মক বিপদজনক।
অনলাইনে নিরাপদ থাকার সাত উপায়আমরা যখন কোনো ওয়েবসাইটে প্রবেশ করি, তখন সার্ভারের পিএইচপি কোড প্রয়োজনীয় তথ্য সংগ্রহ করে, ডেটাবেজের সঙ্গে যোগাযোগ করে এবং সেই তথ্যের ভিত্তিতে ওয়েবপেজ তৈরিতে সাহায্য করে।
সহজ করে বললে, সফটওয়্যার যখন কাজ করার জন্য কম্পিউটারের মেমোরি ব্যবহার করে, তখন কোন তথ্য কোথায় রাখা আছে এবং কখন সেই মেমোরি ছেড়ে দিতে হবে, তা ঠিকভাবে সামলানো অত্যন্ত জরুরি। প্রথম ত্রুটিতে মেমোরির অভাব বা আউট অব মেমোরি পরিস্থিতি তৈরি হলে পিএইচপির অভ্যন্তরীণ তথ্যের স্টেট বা অবস্থা নষ্ট হয়ে যেতে পারে। আর দ্বিতীয় ত্রুটিতে মেমোরি ছেড়ে দেওয়ার পরও পুরোনো তথ্যের কিছু স্টেট থেকে যাওয়ার ঝুঁকি তৈরি হয়। পরে সার্ভার সেই পুরোনো স্টেটকে ভুল করে ব্যবহার করলে নিরাপত্তার মারাত্মক সমস্যা তৈরি হতে পারে। প্রোগ্রামিংয়ের ভাষায় এ ধরনের ত্রুটির একটি পরিচিত নাম হলো ‘ইউজ-আফটার-ফ্রি’।
এসব ত্রুটি কাজে লাগিয়ে একজন আক্রমণকারী কোনো অ্যাকাউন্টে প্রবেশ না করেই বিশেষভাবে তৈরি করা অনুরোধ পাঠিয়ে আক্রান্ত সার্ভারে নিজের কোড চালাতে পারে। সেই কোড কী করতে পারবে, তা সার্ভারের অনুমতি ও কনফিগারেশনের ওপরও নির্ভর করে। তবে সম্ভাব্য ক্ষতির মধ্যে রয়েছে গোপনীয় তথ্য পড়ে ফেলা, ওয়েবসাইটের ফাইল পরিবর্তন, তথ্য চুরি কিংবা সার্ভারের সম্পূর্ণ নিয়ন্ত্রণ নেওয়া। এমনকি পিএইচপি প্রক্রিয়ার মেমোরিতে থাকা পাসওয়ার্ড, পরিচয় যাচাইয়ের টোকেন বা এপিআই কি-ও ঝুঁকিতে পড়তে পারে। বিশেষভাবে উদ্বেগের বিষয় হলো, ত্রুটিটি কোনো নির্দিষ্ট ওয়েবসাইটের কোডে নয়, বরং পিএইচপির মূল সফটওয়্যারে। ফলে কোনো ওয়েবসাইটের নিজস্ব কোড ঠিক থাকলেও সার্ভারে চলা পিএইচপির সংস্করণটি ঝুঁকিপূর্ণ হলে সেটি সহজে আক্রান্ত হতে পারে।
মাদারবোর্ড কীভাবে কাজ করেসার্ভার সেই পুরোনো অবস্থাকে ভুল করে ব্যবহার করলে নিরাপত্তার মারাত্মক সমস্যা তৈরি হতে পারে। প্রোগ্রামিংয়ের ভাষায় এ ধরনের ত্রুটির একটি পরিচিত নাম হলো ইউজ-আফটার-ফ্রি।
ত্রুটি খুঁজে পাওয়ার গল্পটিও বেশ চমকপ্রদ। কারণ, এতে কৃত্রিম বুদ্ধিমত্তা বা এআইয়ের উল্লেখযোগ্য ভূমিকা ছিল। নিরাপত্তা গবেষকেরা পিএইচপির কোড পরীক্ষা করে এমন এক দুর্বলতা শনাক্ত করেছেন, যা এক দশকেরও বেশি সময় ধরে চোখের আড়ালে থেকে গিয়েছিল। উইজের গবেষকেরা জানিয়েছেন, ২০২৬ সালের ১৯ আগস্ট তাঁরা এআইয়ের সহায়তায় প্রথম ত্রুটিটি শনাক্ত করেন। এরপর ২৪ আগস্ট পিএইচপির নিরাপত্তা দলের কাছে বিষয়টি জানান। গবেষণার সময় তাঁরা উইজ অ্যাটলাস, গুগলের জেমিনি ৪ আর্গন এবং ওপেনএআইয়ের জিপিটি-৫.৬ সল ব্যবহার করেন। একই সময়ে ক্যালিফ নামে আরেকটি নিরাপত্তা গবেষণা প্রতিষ্ঠানও এআই-সহায়তায় পিএইচপির দুর্বলতা নিয়ে কাজ করছিল।
নিরাপত্তা গবেষকেরা পিএইচপির কোড পরীক্ষা করে এমন এক দুর্বলতা শনাক্ত করেছেন, যা এক দশকেরও বেশি সময় ধরে চোখের আড়ালে থেকে গিয়েছিলতবে এআই মুহূর্তের মধ্যে সবকিছু খুঁজে বের করে ফেলেছে—ঘটনাটি আসলে তেমন নয়। মেমোরির জটিল আচরণ বোঝা, একাধিক ত্রুটিকে মিলিয়ে কার্যকর আক্রমণ পদ্ধতি তৈরি করা এবং বিভিন্ন ওয়েব অ্যাপ্লিকেশনে তা পরীক্ষা করার জন্য গবেষকদের নিরলস কাজ করতে হয়েছে। এআই মূলত সেই কঠিন কাজের অনেকগুলো ধাপ সহজ করেছে। উইজের গবেষকেরা জানিয়েছেন, এআই মডেলের সাহায্যে তাঁরা এমন একটি আক্রমণ পদ্ধতি তৈরি করতে পেরেছেন, যার জন্য আগে দক্ষ গবেষকদের দীর্ঘ সময় ধরে কাজ করতে হতো। অর্থাৎ, পরিবর্তনটা শুধু ত্রুটি খুঁজে পাওয়ার গতিতে নয়; জটিল একটি ত্রুটিকে বাস্তবে কাজে লাগানোর বাধা কমে আসাতেও দেখা গেছে।কেন্দ্র করে সাইবার আক্রমণের পরিকল্পনাতেও ঝক্কি কমে গেছে অনেকখানি।
র্যাম কী, ডিভাইসে কেন র্যাম থাকেউইজের গবেষকেরা জানিয়েছেন, ২০২৬ সালের ১৯ আগস্ট তাঁরা এআইয়ের সহায়তায় প্রথম ত্রুটিটি শনাক্ত করেন। এরপর ২৪ আগস্ট পিএইচপির নিরাপত্তা দলের কাছে বিষয়টি জানান।
নিরাপত্তা গবেষণায় সাধারণত গুরুতর ত্রুটি আবিষ্কারের সঙ্গে সঙ্গেই সব তথ্য জনসমক্ষে প্রকাশ করা হয় না। এতে হ্যাকাররা আগে থেকেই দুর্বলতা জেনে গিয়ে আক্রমণের সুযোগ পেতে পারে। বরং সফটওয়্যার নির্মাতাকে সবার আগে ত্রুটি সারানোর সময় দেওয়া হয়। এ প্রক্রিয়াকে বলা হয় কো-অর্ডিনেটেড ভালনারেবিলিটি ডিসক্লোজার। পিএইচপি প্রকল্পের ঘোষণায় বলা হয়েছিল, ২১ অক্টোবর নিরাপত্তা হালনাগাদ বা সিকিউরিটি আপডেট প্রকাশ করা হবে। তবে তার আগেই ত্রুটি সম্পর্কে কিছু তথ্য অনলাইনে ছড়িয়ে পড়ায় নির্ধারিত সময়ের আগেই প্যাচ প্রকাশের প্রস্তুতি রাখা হয়েছিল।
এর মধ্যেই উদ্বেগ বাড়ায় আমাজনের একটি প্রতিবেদন। প্রতিষ্ঠানটির নিরাপত্তা গবেষকেরা জানান, ১৭ অক্টোবর তাদের ম্যাডপট নামে হানিপট ব্যবস্থায় পিএইচপি-টু-শেল কাজে লাগানোর একটি চেষ্টা শনাক্ত হয়েছিল। অর্থাৎ, ত্রুটির আনুষ্ঠানিক ঘোষণা আসার চার দিন আগেই কেউ সেটি পরীক্ষা বা কাজে লাগানোর চেষ্টা করেছিল। তবে ঘটনাটি আমাজনের ইচ্ছাকৃতভাবে দুর্বল রাখা একটি পর্যবেক্ষণ ব্যবস্থায় শনাক্ত হয়। আক্রমণকারী কীভাবে আগেই ত্রুটির তথ্য পেয়েছিল, তা নিশ্চিত নয়; বাস্তব কোনো ওয়েবসাইটে ওই চেষ্টা সফল হয়েছিল কি না, সেটিও ওই তথ্য থেকে বলা যায় না।
অ্যাপ বন্ধ করে রাখলে কি ব্যাটারি বাঁচেআমাজনের নিরাপত্তা গবেষকেরা জানান, ১৭ অক্টোবর তাদের ম্যাডপট নামে হানিপট ব্যবস্থায় পিএইচপি-টু-শেল কাজে লাগানোর একটি চেষ্টা শনাক্ত হয়েছিল।
২১ অক্টোবর পিএইচপির নিরাপত্তা হালনাগাদ প্রকাশের পর আক্রমণের চেষ্টার সংখ্যা দ্রুত বাড়তে থাকে। মার্কিন ওয়েব অবকাঠামো এবং ইন্টারনেট নিরাপত্তা প্রদানকারী কোম্পানি ক্লাউডফ্লেয়ারের প্রধান নির্বাহী ম্যাথিউ প্রিন্স ২২ অক্টোবর এক্সে (সাবেক টুইটার) জানান, প্রকাশ্য ঘোষণার আগের ১০ ঘণ্টায় প্রতিষ্ঠানটির নেটওয়ার্কে এমন আক্রমণের চেষ্টা দেখা গিয়েছিল কয়েক হাজার বার। ঘোষণার পরের ৪৫ মিনিটেই তা দশ হাজারে পৌঁছায়; দুই ঘণ্টায় ছাড়ায় কয়েক লাখ। পরে সংখ্যাটি কয়েক মিলিয়নে পৌঁছায়। তবে এই সংখ্যা আক্রমণের চেষ্টা বা অনুরোধের, সফল হ্যাকিংয়ের নয়।
যুক্তরাজ্যের এনসিএসসিও প্রতিষ্ঠানগুলোকে পিএইচপি ব্যবহার করা সব সিস্টেম শনাক্ত করে হালনাগাদ করার পরামর্শ দেয়এমন দ্রুত বাড়তে থাকা ঝুঁকির কারণেই বিভিন্ন প্রতিষ্ঠান ওয়েবসাইট বন্ধ রাখার সিদ্ধান্ত নেয়। যুক্তরাষ্ট্রের এনএসএ সতর্ক করে জানায়, দ্রুত নিরাপত্তা হালনাগাদ দেওয়া সম্ভব না হলে আক্রান্ত সিস্টেম সাময়িকভাবে অফলাইনে রাখা উচিত। যুক্তরাজ্যের এনসিএসসিও প্রতিষ্ঠানগুলোকে পিএইচপি ব্যবহার করা সব সিস্টেম শনাক্ত করে হালনাগাদ করার পরামর্শ দেয়। দেশটির নিরাপত্তা-প্রতিক্রিয়ার অংশ হিসেবে এনসিএসসির সঙ্গে কাজ করে যুক্তরাজ্যভিত্তিক সাইবার নিরাপত্তা এবং ইন্টারনেট সেবা প্রদানকারী প্রতিষ্ঠান নেটক্রাফট ৫০ হাজারের বেশি সতর্কবার্তা পাঠিয়েছে ওয়েবসাইটের মালিক ও সিস্টেম পরিচালকদের কাছে। এই ৫০ হাজার বার্তা এনসিএসসি একাই পাঠিয়েছে—বিষয়টি এমন নয়; এতে নেটক্রাফটেরও বিশাল ভূমিকা ছিল।
স্মার্টওয়াচ যে ৬ উপায়ে আপনাকে মিথ্যা বলেক্লাউডফ্লেয়ারের প্রধান নির্বাহী ম্যাথিউ প্রিন্স ২২ অক্টোবর এক্সে জানান, প্রকাশ্য ঘোষণার আগের ১০ ঘণ্টায় প্রতিষ্ঠানটির নেটওয়ার্কে এমন আক্রমণের চেষ্টা দেখা গিয়েছিল কয়েক হাজার বার।
সমাধান হিসেবে পিএইচপি নিরাপত্তা হালনাগাদ প্রকাশ করেছে। মূল দুটি ত্রুটির সমাধান রয়েছে পিএইচপি ৮.৫.১২, ৮.৪.২৭, ৮.৩.৩৬ এবং ৮.২.৩৫ সংস্করণে। লিনাক্সের বিভিন্ন ডিস্ট্রিবিউশন ও দীর্ঘমেয়াদি সহায়তা দেওয়া সফটওয়্যারের ক্ষেত্রে সংস্করণ নম্বর আলাদা হতে পারে; তাই সেখানকার প্যাকেজ সরবরাহকারীর নির্দেশনাও দেখা দরকার। পিএইচপি ৮.১ ও তার আগের সংস্করণগুলো মূল প্রকল্প থেকে নিয়মিত নিরাপত্তা হালনাগাদ পায় না। কিছু ডিস্ট্রিবিউশন পুরোনো সংস্করণের জন্য আলাদা নিরাপত্তা সংশোধন দিতে পারে, তবে সেটি সংশ্লিষ্ট সরবরাহকারীর ওপর নির্ভর করে।
এখানে একটি বিষয় মনে রাখা জরুরি। শুধু ওয়ার্ডপ্রেস বা তার প্লাগইন হালনাগাদ করলেই এই ত্রুটির সমাধান হয় না। সমস্যাটি পিএইচপির মূল সফটওয়্যারে, তাই সার্ভারে চলা পিএইচপির নিরাপদ সংস্করণ নিশ্চিত করতে হবে। যাঁরা নিজেরা সার্ভার পরিচালনা করেন, তাঁদের হালনাগাদ করতে হবে। আর যাঁরা হোস্টিং প্রতিষ্ঠানের সেবা ব্যবহার করেন, তাঁদের জানতে হবে সরবরাহকারী নিরাপত্তা প্যাচ বসিয়েছে কি না। কোনো ওয়েবসাইটের মালিকের পক্ষে দ্রুত প্যাচ বসানো সম্ভব না হলে নিরাপত্তা বিশেষজ্ঞদের পরামর্শ অনুযায়ী সাময়িক ব্যবস্থা নিতে হবে।
কিউআর কোড থেকে সাবধান!যাঁরা নিজেরা সার্ভার পরিচালনা করেন, তাঁদের হালনাগাদ করতে হবে। আর যাঁরা হোস্টিং প্রতিষ্ঠানের সেবা ব্যবহার করেন, তাঁদের জানতে হবে সরবরাহকারী নিরাপত্তা প্যাচ বসিয়েছে কি না।
ঘটনার পর অবশ্য আরেকটি নতুন তথ্য সামনে এসেছে। ২৩ অক্টোবর পিএইচপি প্রকল্প জানায়, সেশন আপলোড-প্রগ্রেস ব্যবস্থার সঙ্গে সম্পর্কিত আরেকটি সম্ভাব্য কোড-এক্সিকিউশন ঝুঁকি রয়েছে, যার শনাক্তকারী CVE-2026-115560। এটি পিএইচপি-টু-শেলের মূল দুটি ত্রুটি থেকে আলাদা এবং কেবল অস্বাভাবিক কিছু কনফিগারেশন ও অ্যাপ্লিকেশনের আচরণ একসঙ্গে ঘটলে ঝুঁকিটি তৈরি হতে পারে। পরবর্তী নিয়মিত হালনাগাদ প্রকাশ না হওয়া পর্যন্ত পিএইচপির নিরাপত্তা দল session.upload_progress.enabled=0 করে রাখার পরামর্শ দিয়েছে। যাঁরা আগের নির্দেশনা অনুযায়ী সেটিংটি বন্ধ করেছেন, তাঁদের নতুন করে কিছু করার প্রয়োজন নেই। এ বিষয়ে সার্ভার পরিচালকদের পিএইচপির সর্বশেষ নির্দেশনা অনুসরণ করা উচিত।
সাধারণ ইন্টারনেট ব্যবহারকারীদের জন্য এই ঘটনার কারণে আলাদা করে কোনো সফটওয়্যার ইনস্টল করার প্রয়োজন নেই। তবে ওয়েবসাইটের নিরাপত্তা পরিস্থিতি সম্পর্কে নিশ্চিত হওয়ার দায়িত্ব মূলত সেটির মালিক ও পরিচালকদের। এখন পর্যন্ত প্রকাশিত তথ্য থেকে ব্যাপকভাবে সফল হ্যাকিং বা বড় ধরনের তথ্য চুরির প্রমাণ নিশ্চিত করা যায়নি। তবে আক্রমণের চেষ্টা অব্যাহত রয়েছে, আর সব ওয়েবসাইট সমান দ্রুত নিরাপত্তা হালনাগাদ করতে পেরেছে—এমন নিশ্চয়তাও নেই। এ ধরনের ঘটনার সুযোগ নিয়ে ভুয়া নিরাপত্তা সতর্কতা বা পাসওয়ার্ড পরিবর্তনের বার্তা পাঠাতে পারে প্রতারকেরা। তাই কোনো বার্তার লিংকে ক্লিক না করে সংশ্লিষ্ট প্রতিষ্ঠানের পরিচিত ওয়েবসাইট বা অ্যাপ থেকে তথ্য যাচাই করাই নিরাপদ।
ব্যাটারির কার্যক্ষমতা ধীরে ধীরে কমে যায় কেনরয়টার্সকে দেওয়া সাক্ষাৎকারে পিএইচপি ফাউন্ডেশনের নির্বাহী পরিচালক এলিজাবেথ ব্যারন জানান, ‘প্রতিষ্ঠানটিতে তিনি একমাত্র পূর্ণকালীন কর্মী; তাঁর সঙ্গে রয়েছেন মূলত খণ্ডকালীন ১৪ জন ঠিকাদার!’
পিএইচপির এই ঘটনা আধুনিক ইন্টারনেটের একটি মৌলিক দুর্বলতা সামনে নিয়ে এসেছে। বিশ্বের বিপুলসংখ্যক ওয়েবসাইট যে একটি ওপেনসোর্স সফটওয়্যারের ওপর নির্ভর করে, সেটির নিরাপত্তা বজায় রাখা শুধু প্রযুক্তিগত কাজ নয়; প্রয়োজন পর্যাপ্ত অর্থ, দক্ষ জনবল এবং দীর্ঘমেয়াদি রক্ষণাবেক্ষণও। রয়টার্সকে দেওয়া এক সাক্ষাৎকারে পিএইচপি ফাউন্ডেশনের নির্বাহী পরিচালক এলিজাবেথ ব্যারন জানান, ‘প্রতিষ্ঠানটিতে তিনি একমাত্র পূর্ণকালীন কর্মী; তাঁর সঙ্গে রয়েছেন মূলত খণ্ডকালীন ১৪ জন ঠিকাদার!’ অবশ্য পিএইচপি রক্ষণাবেক্ষণে বৃহত্তর ওপেনসোর্স সম্প্রদায়েরও অবদান রয়েছে। তবু এত ব্যাপকভাবে ব্যবহৃত একটি প্রযুক্তির নিরাপত্তা নিশ্চিত করতে সীমিত সম্পদের ওপর নির্ভর করার বিষয়টি অনেক বড় প্রশ্ন তৈরি করে।
এআই এই ঘটনার দুই দিকই দেখিয়েছে। যে প্রযুক্তি গবেষকদের বহুদিনের অদেখা ত্রুটি খুঁজে পেতে সাহায্য করছে, সেটিই আবার আক্রমণকারীদের জটিল দুর্বলতা বুঝে কাজে লাগানোর বাধাকাজ অনেক কমিয়ে দিতে পারে।দিয়েছে। ভবিষ্যতে হয়তো এমন ত্রুটি আরও দ্রুত শনাক্ত করা সম্ভব হবে; কিন্তু তখন সেই ত্রুটি সারানোর কাজও দ্রুত করতে হবে। ইন্টারনেটের নিরাপত্তা তাই শুধু শক্তিশালী এআই তৈরির ওপর নির্ভর করবে না। নির্ভর করবে বহু বছর ধরে ব্যবহৃত সফটওয়্যার নিয়মিত পরীক্ষা করা, দ্রুত হালনাগাদ প্রকাশ করা এবং ওয়েবসাইট পরিচালনাকারীদের সেই হালনাগাদ সময়মতো প্রয়োগ করার সক্ষমতার ওপরও।
লেখক: সফটওয়্যার ডেভেলপার, নেক্সালাইজ লিমিটেডসূত্র: অ্যাবস্ট্রাক্ট, প্রথম আলো, বিবিসি, গার্ডিয়ানকম্পিউটার রিস্টার্ট দিলে প্রায়ই ঠিক হয়ে যায় কেন